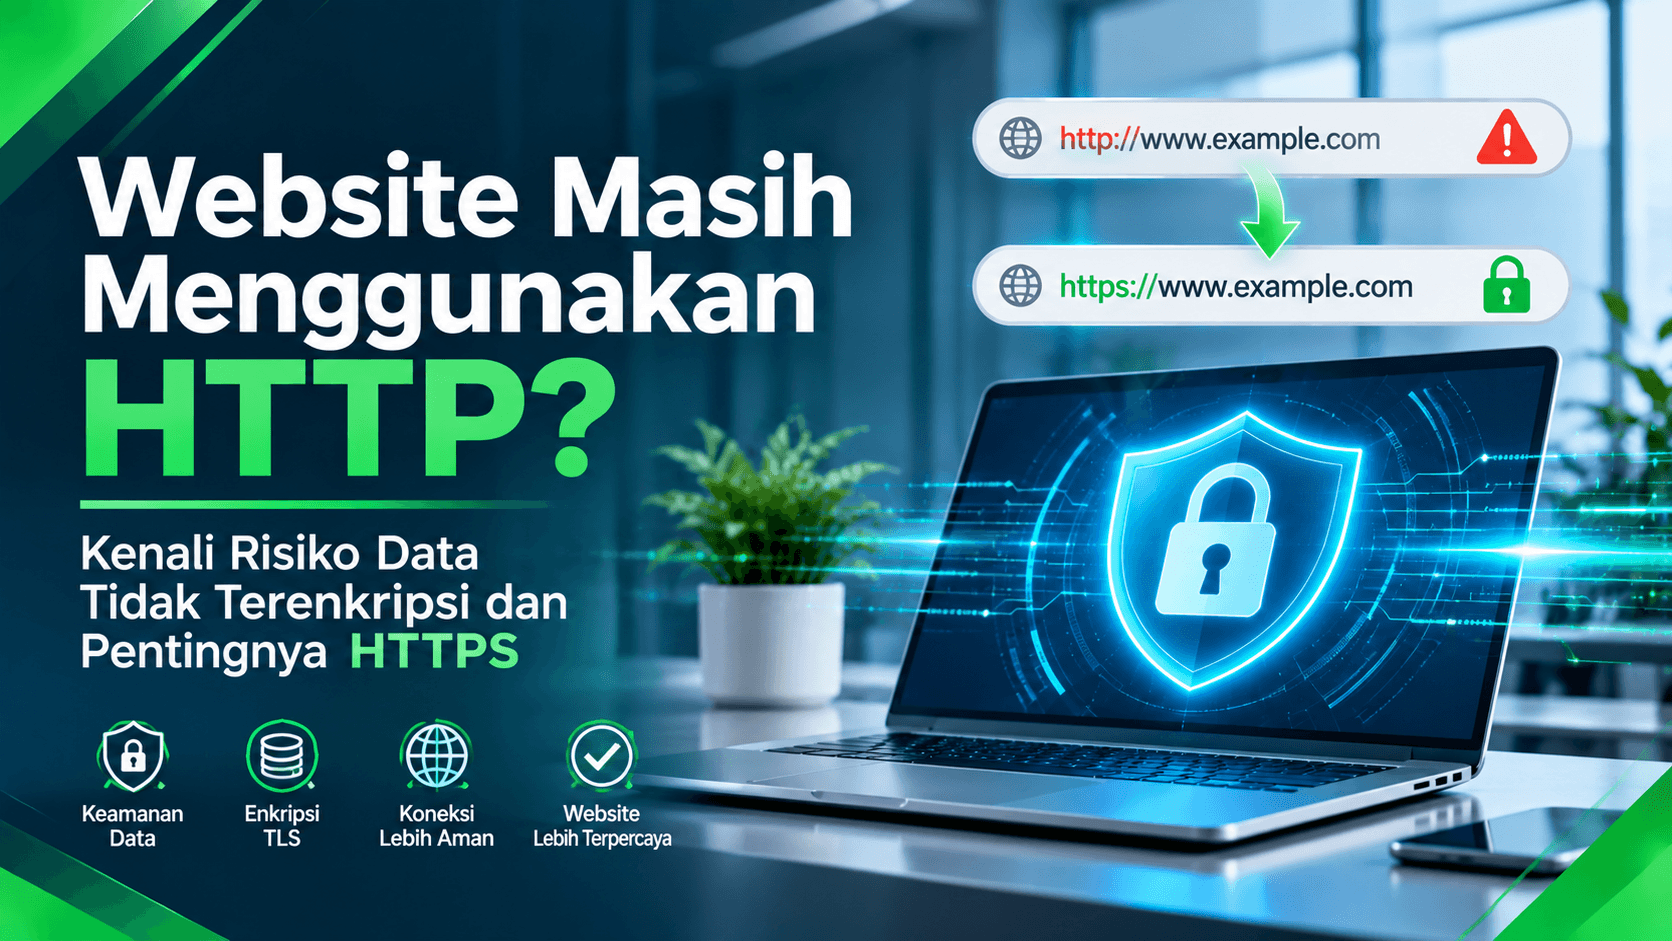
Website Masih Menggunakan HTTP? Kenali Risiko Data Tidak Terenkripsi dan Pentingnya HTTPS
Pernah login ke sebuah website, mengisi formulir, atau memasukkan informasi pribadi tanpa benar-benar tahu bagaimana data tersebut dikirim melalui internet?
Bagi pengguna, aktivitas tersebut mungkin terasa biasa. Namun, ada satu hal penting yang sering luput diperhatikan: apakah koneksi website sudah menggunakan HTTPS atau masih HTTP?
Perbedaan ini bukan sekadar tambahan huruf “S” pada alamat website. HTTP mengirimkan data tanpa enkripsi, sedangkan HTTPS menggunakan TLS untuk melindungi komunikasi antara browser dan web server. Artinya, informasi yang dikirim melalui koneksi HTTP lebih berisiko dibaca atau dimodifikasi oleh pihak lain ketika berada di perjalanan.
Risiko ini menjadi semakin penting bagi perusahaan yang mengelola akun pengguna, formulir pelanggan, data pribadi, hingga transaksi online. Karena itu, memahami risiko website HTTP dan fungsi HTTPS merupakan langkah awal untuk menjaga keamanan komunikasi digital.
Apa Risiko Website HTTP Jika Digunakan untuk Mengirim Data?
Bayangkan seorang karyawan sedang mengakses portal perusahaan melalui jaringan internet untuk memasukkan username dan password. Jika website masih menggunakan HTTP, informasi tersebut dikirim tanpa perlindungan enkripsi TLS.
Pihak yang memiliki kemampuan menyadap lalu lintas jaringan berpotensi membaca informasi yang dikirimkan. Bahkan, data yang sedang dalam perjalanan juga berisiko dimodifikasi.
Beberapa risiko yang perlu diperhatikan antara lain:
- Informasi lebih mudah disadap: Data yang dikirim melalui HTTP tidak dienkripsi sehingga dapat dibaca oleh pihak yang mampu mengakses lalu lintas jaringan.
- Data berisiko dimodifikasi: Informasi yang dikirimkan dapat diubah oleh pihak lain ketika berada di tengah komunikasi.
- Kredensial login terpapar: Username dan password yang dikirim tanpa enkripsi berisiko terlihat oleh pihak yang melakukan penyadapan.
- Tidak ada autentikasi server melalui TLS: HTTP tidak menggunakan sertifikat TLS untuk membantu browser memverifikasi identitas server.
Bagi perusahaan, kondisi tersebut dapat meningkatkan risiko terhadap informasi akun dan komunikasi yang dikirimkan melalui website.
Perbedaan HTTP dan HTTPS yang Perlu Dipahami
HTTP (HyperText Transfer Protocol) dan HTTPS (HyperText Transfer Protocol Secure) sama-sama digunakan untuk komunikasi antara browser atau client dengan web server.
Perbedaan utamanya terletak pada lapisan keamanan. HTTPS menambahkan enkripsi TLS (Transport Layer Security) sehingga komunikasi antara client dan server mendapatkan perlindungan tambahan.
| Aspek | HTTP | HTTPS |
|---|---|---|
| Keamanan | Tidak terenkripsi | Terenkripsi dengan TLS |
| Port standar | 80 | 443 |
| Data saat transit | Dapat dibaca atau diubah pihak lain | Dilindungi dari penyadapan dan manipulasi |
| Autentikasi server | Tidak menggunakan autentikasi melalui TLS | Menggunakan sertifikat digital |
| Risiko | Lebih mudah disadap atau dimodifikasi | Jauh lebih aman untuk komunikasi data |
| Contoh alamat | http://example.com | https://example.com |
Dengan demikian, HTTPS bukan protokol yang sepenuhnya berbeda dari HTTP. HTTPS pada dasarnya adalah komunikasi HTTP yang dilindungi oleh TLS.
Bagaimana HTTPS Melindungi Data Saat Diakses?
Agar lebih mudah dipahami, perhatikan bagaimana data dikirim melalui kedua jenis koneksi tersebut.
Cara Kerja HTTP
Pada koneksi HTTP, komunikasi berlangsung dari browser menuju web server melalui internet tanpa enkripsi.
Alurnya:
Browser → Internet → Web Server
Karena data tidak dienkripsi, informasi yang dikirim dapat dibaca oleh pihak yang mampu menyadap lalu lintas jaringan.
Sebagai contoh, ketika pengguna mengirimkan username dan password melalui koneksi HTTP, informasi tersebut berisiko terlihat dalam bentuk teks biasa.
Cara Kerja HTTPS dengan Enkripsi TLS
HTTPS menambahkan lapisan enkripsi TLS pada komunikasi antara browser dan web server.
Alurnya:
Browser → TLS Encryption → Internet → Web Server
Sebelum komunikasi berlangsung secara aman, mekanisme TLS membantu membangun koneksi terenkripsi. Dengan begitu, isi komunikasi tidak mudah dibaca oleh pihak yang berada di tengah jalur koneksi.
HTTPS memberikan tiga perlindungan utama:
1. Confidentiality
Data dienkripsi sehingga pihak lain tidak dapat dengan mudah membaca isi komunikasi selama proses pengiriman.
2. Integrity
Membantu mendeteksi apabila data dimodifikasi selama perjalanan dari browser menuju server atau sebaliknya.
3. Authentication
Sertifikat TLS membantu browser memastikan bahwa server yang diakses memiliki identitas domain yang sesuai.
Ketiga fungsi tersebut membuat HTTPS menjadi bagian penting dari keamanan komunikasi website, terutama ketika website menangani informasi pengguna.
Mengapa Website Perusahaan Sebaiknya Menggunakan HTTPS?
Website perusahaan tidak hanya berfungsi sebagai media informasi. Banyak website juga digunakan untuk mengelola akun pelanggan, formulir permintaan layanan, komunikasi bisnis, hingga transaksi.
Jika komunikasi masih menggunakan HTTP, informasi yang dikirimkan melalui website tidak mendapatkan perlindungan enkripsi TLS.
Berikut beberapa alasan mengapa penggunaan HTTPS perlu menjadi perhatian.
Melindungi Informasi Login dan Akun Pengguna
Website yang memiliki fitur login perlu melindungi komunikasi ketika pengguna memasukkan username dan password.
Dengan HTTPS, informasi tersebut dienkripsi selama proses pengiriman sehingga tidak dikirim sebagai teks biasa yang mudah dibaca melalui penyadapan jaringan.
Menjaga Kerahasiaan Data Pelanggan
Formulir kontak, permintaan penawaran, dan halaman layanan dapat melibatkan informasi pelanggan. HTTPS membantu melindungi isi komunikasi tersebut ketika dikirimkan melalui jaringan.
Mengurangi Risiko Manipulasi Data
Selain penyadapan, komunikasi HTTP juga memiliki risiko modifikasi data oleh pihak lain. Perlindungan integritas pada HTTPS membantu mendeteksi perubahan data selama proses transmisi.
Mendukung Keamanan Komunikasi Digital Perusahaan
Penggunaan HTTPS merupakan salah satu langkah dasar dalam membangun website yang lebih aman. Terutama bagi perusahaan yang mengandalkan website sebagai bagian dari aktivitas operasional dan layanan pelanggan.
Apakah Website HTTPS Otomatis Aman dari Semua Ancaman?
Tidak. Ini merupakan hal penting yang sering disalahpahami.
Website yang menggunakan HTTPS memang memiliki perlindungan terhadap komunikasi data antara client dan server. Namun, hal tersebut tidak berarti seluruh sistem website otomatis bebas dari ancaman keamanan.
Website HTTPS tetap dapat mengalami berbagai risiko, seperti:
- Malware yang menyerang website atau perangkat pengguna.
- Phishing melalui halaman website palsu.
- SQL Injection akibat kelemahan pada aplikasi atau pengelolaan database.
- Pencurian akun akibat kredensial yang bocor atau digunakan kembali.
- Kerentanan pada aplikasi, server, maupun konfigurasi sistem.
Artinya, HTTPS terutama melindungi komunikasi selama data dikirimkan. Keamanan website secara menyeluruh tetap membutuhkan perlindungan tambahan, seperti pembaruan sistem, pengamanan aplikasi, pengelolaan akses, dan pemantauan keamanan.
Cara Memastikan Website Sudah Menggunakan HTTPS
Bagi pemilik website atau tim IT perusahaan, pemeriksaan awal dapat dilakukan dengan memperhatikan alamat website yang digunakan.
Beberapa hal yang dapat diperiksa:
- Periksa alamat website: Pastikan alamat website menggunakan awalan
https://, bukan hanyahttp://. - Periksa sertifikat digital: Pastikan sertifikat TLS berlaku dan sesuai dengan domain website.
- Pastikan halaman penting menggunakan HTTPS: Halaman login, formulir, dan transaksi harus dilindungi dengan koneksi HTTPS.
- Periksa konfigurasi website: Pastikan halaman HTTP diarahkan ke versi HTTPS agar pengunjung menggunakan koneksi yang terenkripsi.
- Lakukan pemeriksaan berkala: Perhatikan masa berlaku sertifikat dan konfigurasi keamanan agar perlindungan tetap berjalan.
Langkah-langkah tersebut dapat menjadi pemeriksaan awal. Untuk website perusahaan yang menangani data penting, evaluasi keamanan sebaiknya mencakup aplikasi, server, database, dan infrastruktur pendukungnya.
Solusi Keamanan Website Tidak Cukup Hanya dengan HTTPS
Mengaktifkan HTTPS merupakan langkah penting, tetapi bukan satu-satunya kebutuhan untuk menjaga keamanan sistem digital perusahaan.
Perusahaan juga perlu memperhatikan keamanan server, pengelolaan akses pengguna, perlindungan jaringan, pembaruan aplikasi, serta pemantauan aktivitas yang mencurigakan.
Pendekatan ini membantu perusahaan membangun perlindungan berlapis. Jika salah satu bagian memiliki kelemahan, lapisan keamanan lainnya tetap dapat membantu mengurangi risiko.
Karena itu, evaluasi keamanan sebaiknya dilakukan berdasarkan kebutuhan operasional, jenis data yang dikelola, dan tingkat risiko yang dihadapi perusahaan.
Tentang Multipro.id
Multipro.id adalah Pusat Solusi Infrastruktur IT di Indonesia dengan pengalaman lebih dari 25 tahun. Mitra Resmi dari berbagai brand IT ternama seperti APC, Dell, Lenovo, HPE, Asus, Vertiv, Bitdefender, Palo Alto, Fortinet, Cisco, Synology, Ruijie, Microsoft dan lainnya.
Untuk mendukung kebutuhan infrastruktur IT perusahaan, Multipro.id menyediakan:
- Produk original & bergaransi resmi.
- Harga termasuk PPN + e-Faktur.
- Konsultasi sebelum pembelian melalui tim Multipro.id.
- Dukungan untuk kebutuhan kantor & perusahaan.
Jika perusahaan sedang mengevaluasi keamanan jaringan, server, maupun infrastruktur IT, konsultasi dengan tim yang memahami kebutuhan bisnis dapat membantu menentukan solusi yang sesuai.
Kesimpulan
Perbedaan HTTP dan HTTPS bukan sekadar soal format alamat website. HTTP mengirimkan komunikasi tanpa enkripsi, sedangkan HTTPS menggunakan TLS untuk melindungi kerahasiaan, integritas, dan autentikasi komunikasi antara browser dengan web server.
Bagi website modern, terutama yang menangani login, transaksi, data pribadi, atau informasi sensitif, HTTPS seharusnya menjadi standar.
Namun, perlu diingat bahwa HTTPS tidak otomatis membuat website aman dari seluruh ancaman. Perlindungan komunikasi harus tetap didukung dengan pengamanan aplikasi, server, jaringan, dan pengelolaan akses yang tepat.
Dengan memahami cara kerja dan batas perlindungan HTTPS, perusahaan dapat mengambil langkah yang lebih tepat untuk menjaga keamanan komunikasi digitalnya.
FAQ Seputar HTTP dan HTTPS
Apa perbedaan paling utama antara HTTP dan HTTPS?
HTTP tidak mengenkripsi komunikasi antara browser dan web server, sedangkan HTTPS menambahkan enkripsi TLS untuk melindungi data selama proses pengiriman.
Apakah HTTP aman untuk memasukkan username dan password?
HTTP tidak memberikan enkripsi TLS. Karena itu, username dan password yang dikirim melalui koneksi HTTP berisiko dibaca oleh pihak yang mampu menyadap lalu lintas jaringan.
Apa fungsi sertifikat SSL atau TLS pada HTTPS?
Sertifikat digital digunakan dalam mekanisme TLS untuk membantu browser memverifikasi identitas server berdasarkan domain yang diakses dan membangun koneksi terenkripsi.
Apakah website HTTPS pasti bebas dari malware dan phishing?
Tidak. HTTPS melindungi komunikasi antara client dan server, tetapi tidak otomatis mencegah malware, phishing, SQL Injection, atau pencurian akun.
Port berapa yang digunakan HTTP dan HTTPS?
HTTP secara standar menggunakan port 80, sedangkan HTTPS menggunakan port 443.
Apakah website perusahaan wajib menggunakan HTTPS?
HTTPS sebaiknya menjadi standar untuk website modern, terutama jika website menangani login, transaksi, data pribadi, atau informasi sensitif. Penggunaan HTTPS membantu melindungi komunikasi data antara pengguna dan server.
Diskusi Artikel
Punya pertanyaan atau pendapat tentang artikel ini? Silakan tinggalkan komentar.