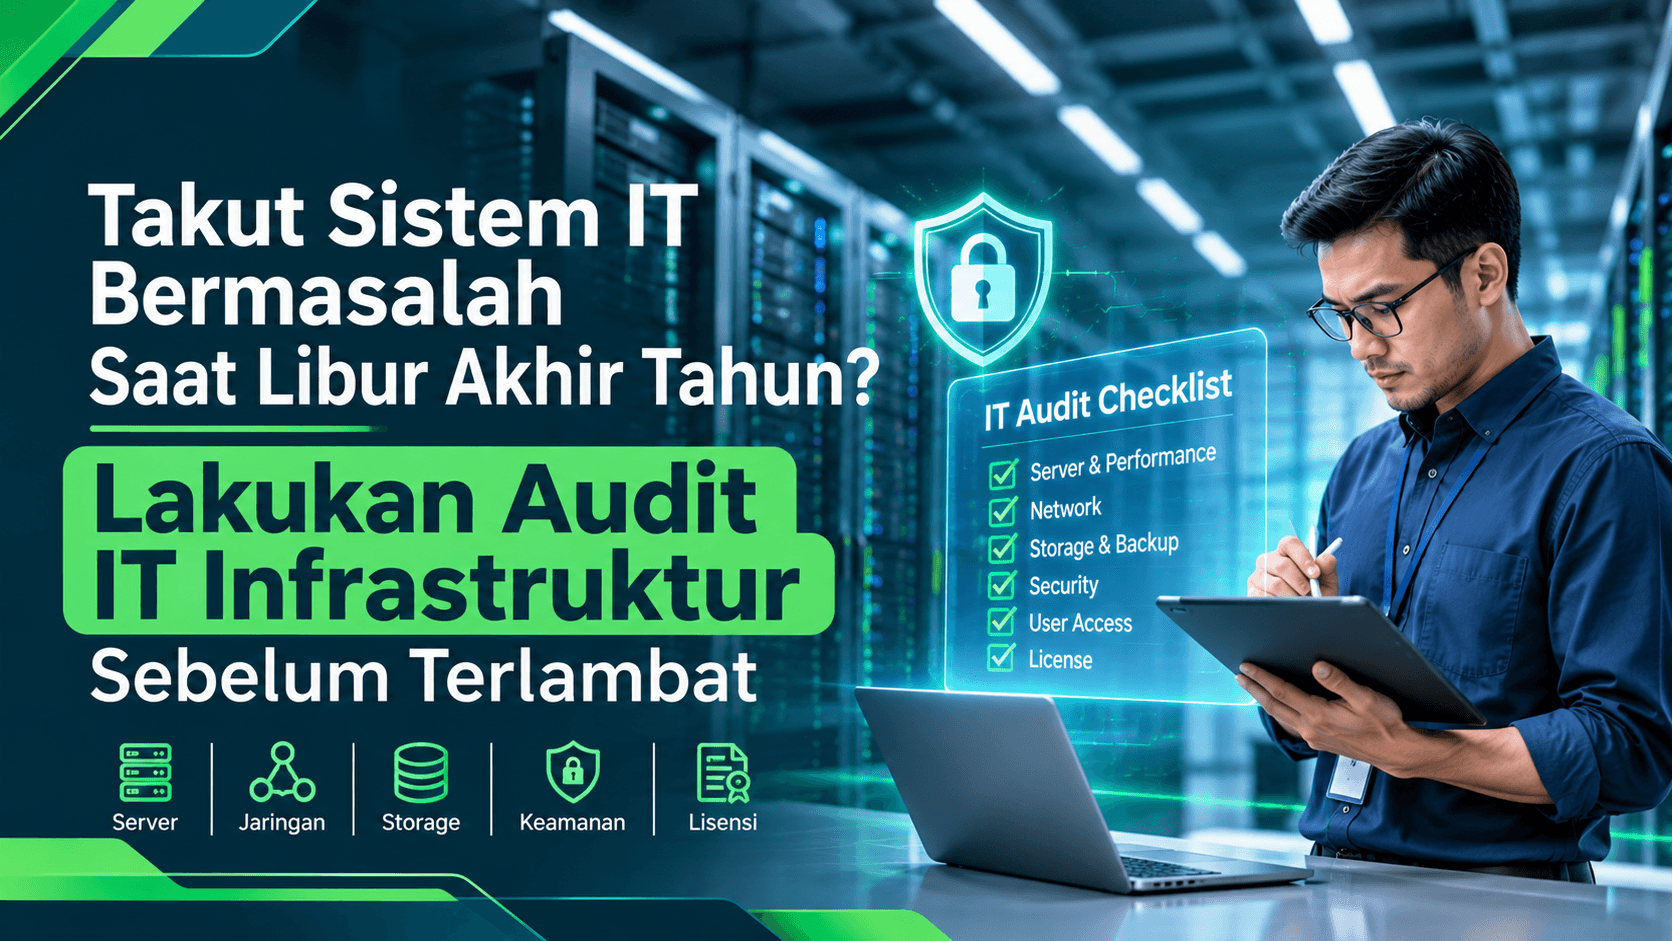
Takut Sistem IT Bermasalah Saat Libur Akhir Tahun? Lakukan Audit IT Infrastruktur Sebelum Terlambat
Menjelang akhir tahun, aktivitas perusahaan biasanya semakin padat. Tim keuangan sibuk menyelesaikan laporan, tim operasional mengejar target, sementara bagian IT harus memastikan seluruh sistem tetap berjalan tanpa gangguan.
Namun, ada beberapa masalah yang sering luput dari perhatian. Kapasitas server ternyata hampir penuh, backup data belum pernah diuji, lisensi perangkat lunak akan kedaluwarsa, atau akun karyawan yang sudah keluar masih bisa mengakses sistem perusahaan.
Masalah tersebut mungkin tidak langsung terasa saat operasional berjalan normal. Akan tetapi, ketika terjadi gangguan pada periode libur akhir tahun, penanganannya bisa menjadi lebih sulit karena jumlah personel IT yang tersedia biasanya terbatas.
Karena itu, audit IT infrastruktur akhir tahun perlu menjadi bagian dari persiapan perusahaan sebelum memasuki tahun berikutnya. Bukan sekadar memeriksa perangkat, audit ini membantu menemukan risiko, memastikan sistem tetap siap digunakan, dan menentukan prioritas anggaran IT berdasarkan kondisi sebenarnya.
Mengapa Audit IT Infrastruktur Akhir Tahun Penting bagi Perusahaan?
Akhir tahun merupakan periode yang cukup krusial bagi banyak perusahaan. Selain aktivitas operasional yang cenderung meningkat, perusahaan juga harus menyelesaikan laporan dan menyiapkan kebutuhan bisnis untuk tahun berikutnya.
Di sisi lain, sebagian karyawan dan tim IT mungkin mulai mengambil cuti. Artinya, ketika gangguan terjadi, jumlah personel yang dapat menangani masalah bisa lebih terbatas.
Ada tiga alasan utama mengapa pemeriksaan infrastruktur IT sebaiknya dilakukan sebelum tahun berganti.
Mencegah Gangguan Saat Aktivitas Bisnis Padat
Server yang kapasitasnya hampir penuh atau jaringan yang tidak stabil dapat menjadi sumber gangguan operasional. Jika masalah baru ditemukan ketika aktivitas sedang padat, dampaknya bisa lebih besar.
Pemeriksaan lebih awal membantu tim IT menemukan potensi kendala sebelum mengganggu pekerjaan.
Menutup Celah Keamanan yang Terlewat
Perangkat lunak yang belum diperbarui, kata sandi yang lemah, dan akun karyawan lama yang masih aktif dapat meningkatkan risiko keamanan.
Melalui audit, perusahaan dapat meninjau kembali hak akses, konfigurasi keamanan, dan kondisi perangkat yang digunakan.
Menentukan Anggaran IT Tahun Depan
Tanpa data yang jelas, perusahaan berisiko mengalokasikan anggaran untuk pembelian yang sebenarnya belum mendesak.
Hasil audit dapat membantu menentukan perangkat yang perlu diganti, kapasitas yang perlu ditingkatkan, serta layanan yang sudah tidak digunakan. Dengan begitu, perencanaan anggaran berikutnya memiliki dasar yang lebih terukur.
Masalah Infrastruktur IT yang Sering Terlewat Sebelum Tutup Tahun
Pemeliharaan IT di beberapa perusahaan masih bersifat reaktif. Perangkat baru diperiksa ketika mengalami gangguan, kapasitas penyimpanan baru diperhatikan ketika hampir penuh, dan keamanan akun baru ditinjau setelah muncul masalah.
Kebiasaan ini membuat sejumlah risiko sulit diketahui sejak awal.
Berikut beberapa kondisi yang perlu diperhatikan:
- Inventaris aset tidak diperbarui: Tim IT tidak mengetahui usia perangkat, lokasi, penanggung jawab, atau status garansinya.
- Backup belum pernah diuji: Proses pencadangan terlihat berjalan, tetapi belum ada kepastian bahwa data dapat dipulihkan.
- Sistem belum mendapatkan pembaruan keamanan: Sistem operasi dan aplikasi masih menggunakan versi yang tertinggal.
- Akun pengguna lama masih aktif: Karyawan yang sudah keluar atau berpindah divisi masih memiliki hak akses sebelumnya.
- Lisensi perangkat lunak tidak terpantau: Ada lisensi yang kedaluwarsa, berlebih, atau masih dibayar meskipun tidak digunakan.
- Anggaran IT belum memiliki prioritas: Dana tersedia, tetapi belum ada daftar kebutuhan berdasarkan tingkat risiko dan urgensi.
Kondisi tersebut menunjukkan bahwa audit bukan hanya tentang memeriksa apakah perangkat masih menyala. Perusahaan juga perlu memastikan seluruh komponen teknologi dikelola dengan benar.
Checklist Audit IT Infrastruktur Akhir Tahun yang Perlu Diperiksa
Agar pemeriksaan lebih terarah, tim IT dapat menggunakan checklist berikut. Pemeriksaan bisa dimulai dari aset yang paling berpengaruh terhadap operasional, kemudian dilanjutkan ke komponen lainnya.
1. Inventaris Aset IT
Pastikan perusahaan memiliki daftar perangkat dan layanan teknologi yang masih digunakan.
Hal yang perlu diperiksa:
- Daftar server, komputer, laptop, router, switch, access point, dan printer sudah lengkap.
- Setiap aset memiliki informasi usia, lokasi, penanggung jawab, dan status garansi.
- Perangkat yang sudah tidak digunakan atau mendekati akhir masa pakai telah ditandai.
- Layanan cloud dan langganan aktif sudah tercatat beserta biaya dan tanggal perpanjangannya.
Inventaris yang rapi membantu perusahaan mengetahui kondisi aset secara menyeluruh. Informasi ini juga berguna ketika menentukan perangkat yang perlu dipertahankan, diperbaiki, atau diganti.
2. Server dan Performa Sistem
Server menjadi salah satu komponen penting karena dapat menjalankan aplikasi, database, dan layanan internal perusahaan.
Jika kapasitasnya tidak dipantau, penurunan performa bisa terjadi tanpa disadari sampai pengguna mulai mengalami kendala.
Checklist pemeriksaan server:
- Penggunaan CPU, memori, dan penyimpanan telah diperiksa.
- Tren penggunaan sumber daya selama beberapa bulan terakhir sudah ditinjau.
- Server yang kapasitasnya hampir penuh telah diidentifikasi.
- Log sistem diperiksa untuk menemukan error berulang atau peringatan yang belum ditangani.
- Sistem operasi dan aplikasi server masih menggunakan versi yang didukung vendor.
- Kondisi ruang server, termasuk suhu, kebersihan, kelistrikan, dan UPS, berada dalam kondisi baik.
Jangan hanya melihat kondisi server pada saat pemeriksaan. Tren penggunaan juga penting untuk mengetahui apakah kapasitas yang tersedia masih cukup untuk kebutuhan operasional berikutnya.
3. Jaringan dan Konektivitas
Gangguan jaringan dapat berdampak langsung pada aktivitas karyawan. Akses aplikasi terhambat, komunikasi internal terganggu, dan pertukaran data menjadi lebih lambat.
Karena itu, pastikan infrastruktur jaringan diperiksa sebelum memasuki periode libur.
Checklist pemeriksaan jaringan:
- Kecepatan dan stabilitas internet diuji, terutama pada jam sibuk.
- Firmware router, switch, dan access point sudah diperbarui.
- Diagram jaringan sesuai dengan kondisi instalasi terbaru.
- Jaringan tamu dan jaringan internal sudah dipisahkan.
- Tersedia jalur atau koneksi cadangan jika koneksi utama terputus.
Pemeriksaan ini membantu memastikan jaringan perusahaan tetap siap mendukung aktivitas operasional.
4. Storage dan Backup Data
Bagian penyimpanan dan pencadangan data sering kali baru mendapat perhatian ketika kapasitas hampir habis atau data penting sudah terlanjur hilang.
Padahal, memiliki jadwal backup saja belum cukup. Perusahaan juga perlu memastikan bahwa data yang dicadangkan benar-benar dapat dipulihkan ketika dibutuhkan.
Checklist storage dan backup:
- Jadwal backup berjalan otomatis dan tidak mengalami kegagalan.
- Uji pemulihan data atau restore test sudah dilakukan minimal sekali dalam tahun berjalan.
- Salinan backup disimpan di lokasi berbeda dari data utama, misalnya di luar kantor atau cloud.
- Data penting dienkripsi saat disimpan maupun dikirim.
- Tersedia rencana pemulihan bencana yang menjelaskan penanggung jawab dan target waktu pemulihan sistem.
Jangan menganggap backup aman hanya karena prosesnya terlihat berhasil. Uji pemulihan tetap diperlukan untuk memastikan data benar-benar dapat digunakan kembali.
Jika hasil audit menunjukkan kapasitas penyimpanan hampir penuh atau data tersebar di banyak perangkat, perusahaan dapat mempertimbangkan penggunaan unified storage array.
Sistem ini menggabungkan penyimpanan file dan block dalam satu sistem. Beberapa solusi kelas enterprise juga menyediakan dua kontroler yang bekerja bersama untuk menjaga ketersediaan, pengelolaan melalui antarmuka web, fitur perlindungan data seperti snapshot, serta kemampuan menambah kapasitas melalui unit ekspansi.
Pemilihan kapasitas tetap perlu disesuaikan dengan pertumbuhan data perusahaan. Selain itu, storage bukan pengganti backup. Salinan data tetap perlu disimpan di lokasi terpisah dan diuji pemulihannya secara berkala.
5. Keamanan Siber
Perusahaan perlu memastikan bahwa sistem dan perangkat yang digunakan memiliki perlindungan memadai terhadap ancaman keamanan.
Beberapa hal yang perlu diperiksa:
- Antivirus atau perlindungan endpoint aktif dan sudah diperbarui.
- Firewall telah dikonfigurasi dan aturannya ditinjau.
- Aturan firewall lama yang tidak lagi diperlukan sudah dihapus.
- Autentikasi dua langkah atau 2FA aktif untuk email, VPN, dan sistem penting.
- Kebijakan kata sandi diterapkan dan akun bawaan sudah diganti.
- Patch keamanan terbaru sudah dipasang pada sistem dan aplikasi.
- Karyawan mendapatkan pengingat mengenai ancaman phishing.
Pemeriksaan ini membantu perusahaan mengurangi risiko akibat konfigurasi yang tidak aman maupun kebiasaan penggunaan sistem yang kurang tepat.
6. Hak Akses dan Akun Pengguna
Perubahan posisi karyawan merupakan hal yang wajar dalam perusahaan. Namun, perubahan tersebut juga perlu diikuti dengan penyesuaian hak akses pada sistem IT.
Periksa beberapa hal berikut:
- Akun karyawan yang sudah keluar telah dinonaktifkan.
- Hak akses karyawan yang berpindah posisi sudah disesuaikan.
- Akun administrator hanya diberikan kepada pihak yang benar-benar membutuhkan.
- Akun layanan dan akun pihak ketiga seperti vendor atau freelancer telah ditinjau.
- Akun yang tidak lagi digunakan sudah dicabut aksesnya.
Akun yang tidak terkelola dapat menjadi celah keamanan. Karena itu, peninjauan akses perlu dilakukan secara berkala, bukan hanya ketika audit tahunan berlangsung.
7. Lisensi Perangkat Lunak
Lisensi yang tidak terpantau dapat menimbulkan pemborosan biaya maupun masalah kepatuhan penggunaan perangkat lunak.
Checklist pemeriksaan lisensi:
- Jumlah lisensi yang dibeli sesuai dengan jumlah pengguna sebenarnya.
- Tanggal kedaluwarsa lisensi dan langganan sudah dicatat.
- Perangkat lunak yang tidak lagi digunakan dihentikan langganannya.
- Tidak ada perangkat lunak ilegal atau tanpa lisensi pada perangkat kantor.
Dengan pencatatan yang terpusat, perusahaan dapat mengetahui layanan mana yang perlu diperpanjang dan mana yang sudah tidak dibutuhkan.
8. Monitoring, Dokumentasi, dan Kesiapan Tim
Pemeriksaan perangkat saja belum cukup jika perusahaan tidak memiliki prosedur penanganan ketika gangguan terjadi.
Pastikan beberapa hal berikut:
- Sistem monitoring dan notifikasi berjalan dengan baik.
- Peringatan dikirim kepada personel yang tepat.
- Jadwal siaga selama libur akhir tahun sudah ditetapkan.
- Kontak darurat vendor, penyedia internet, dan pusat data tersedia.
- Prosedur penanganan insiden terdokumentasi dan mudah diakses.
Persiapan ini membantu tim IT mengetahui siapa yang harus dihubungi dan langkah apa yang perlu dilakukan ketika terjadi gangguan.
Cara Melakukan Audit IT Infrastruktur dengan Tim dan Anggaran Terbatas
Perusahaan kecil dan menengah tidak selalu membutuhkan auditor eksternal atau perangkat khusus yang mahal untuk memulai pemeriksaan. Audit dasar tetap dapat dilakukan oleh tim IT internal, bahkan jika personelnya terbatas.
Agar prosesnya lebih terarah, berikut langkah yang dapat diterapkan.
Tentukan Ruang Lingkup Audit
Tidak perlu memeriksa seluruh komponen sekaligus. Mulailah dari sistem yang paling berpengaruh terhadap pendapatan dan operasional perusahaan.
Contohnya adalah server aplikasi utama, jaringan kantor, sistem penyimpanan, dan backup data.
Kumpulkan Data dan Dokumentasi
Gunakan checklist pemeriksaan, log sistem, data inventaris, serta laporan penggunaan layanan cloud.
Semakin lengkap informasi yang dikumpulkan, semakin mudah tim IT menilai kondisi sebenarnya.
Berikan Skor Berdasarkan Tingkat Risiko
Setiap temuan perlu dinilai berdasarkan dampak dan kemungkinan terjadinya.
Untuk memudahkan penilaian awal, perusahaan dapat menggunakan tiga kategori:
| Tingkat risiko | Contoh temuan |
|---|---|
| Tinggi | Backup tidak pernah diuji, sistem penting belum menggunakan 2FA, akun karyawan lama masih aktif |
| Sedang | Server hampir penuh, firmware jaringan tertinggal, lisensi hampir habis |
| Rendah | Dokumentasi belum rapi, perangkat lama masih berfungsi dengan baik |
Penilaian ini membantu tim menentukan masalah mana yang harus ditangani lebih dahulu.
Tangani Temuan Berisiko Tinggi
Jangan menunggu seluruh proses audit selesai jika sudah ditemukan masalah yang berpotensi mengganggu operasional.
Contohnya, backup yang tidak dapat dipulihkan atau akun administrator yang tidak terkontrol sebaiknya segera ditangani sebelum periode libur.
Dokumentasikan Hasil Audit
Simpan hasil pemeriksaan dalam laporan yang mencakup:
- Temuan atau masalah yang ditemukan.
- Tingkat risiko.
- Tindakan perbaikan yang dibutuhkan.
- Penanggung jawab.
- Target penyelesaian.
Dokumentasi tersebut dapat menjadi acuan bagi tim IT dan manajemen untuk memantau tindak lanjut.
Jadwalkan Pemeriksaan Berikutnya
Audit menyeluruh dapat dilakukan setiap tahun, sedangkan pemeriksaan ringan dapat dijadwalkan setiap triwulan.
Dengan jadwal yang konsisten, perusahaan tidak perlu menunggu akhir tahun untuk mengetahui adanya masalah pada infrastruktur IT.
Cara Memanfaatkan Hasil Audit untuk Menyusun Anggaran IT Tahun Depan
Nilai penting dari audit bukan hanya daftar masalah yang ditemukan, tetapi keputusan yang dapat diambil berdasarkan hasil pemeriksaan tersebut.
Setelah seluruh temuan dikumpulkan dan dinilai, perusahaan dapat menggunakan hasilnya untuk menyusun rencana kerja dan anggaran IT.
Prioritaskan Kebutuhan Berdasarkan Risiko
Tidak semua perangkat harus langsung diganti. Fokuskan anggaran pada masalah yang memiliki dampak paling besar terhadap keamanan dan operasional.
Sebagai contoh, perusahaan dapat memprioritaskan perbaikan sistem backup, penguatan keamanan, penyediaan UPS, atau penggantian perangkat yang sudah mendekati akhir masa pakai.
Gunakan Data sebagai Dasar Pengajuan Anggaran
Usulan anggaran akan lebih mudah dijelaskan ketika disertai kondisi aktual.
Misalnya, kapasitas server sudah mendekati batas penggunaan atau storage tidak lagi mampu menampung pertumbuhan data. Informasi tersebut dapat menjadi alasan yang lebih kuat dibandingkan sekadar mengajukan pembelian perangkat baru.
Susun Roadmap IT Secara Bertahap
Hasil audit juga dapat digunakan untuk membuat roadmap peningkatan infrastruktur.
Rencana tersebut dapat mencakup migrasi ke cloud, penguatan keamanan, peningkatan kapasitas storage, atau penggantian perangkat secara bertahap.
Dengan roadmap yang jelas, perusahaan dapat mengatur investasi teknologi berdasarkan kebutuhan dan kemampuan anggaran.
Hentikan Pengeluaran yang Tidak Diperlukan
Periksa kembali layanan dan lisensi yang masih dibayar tetapi tidak lagi digunakan.
Menghentikan langganan yang tidak diperlukan dapat membantu mengoptimalkan anggaran tanpa harus mengurangi kebutuhan teknologi yang penting.
Tentang Multipro.id
Multipro.id adalah Pusat Solusi Infrastruktur IT di Indonesia dengan pengalaman lebih dari 25 tahun. Mitra Resmi dari berbagai brand IT ternama seperti APC, Dell, Lenovo, HPE, Asus, Vertiv, Bitdefender, Palo Alto, Fortinet, Cisco, Synology, Ruijie, Microsoft dan lainnya.
Hasil audit yang menunjukkan kebutuhan peningkatan infrastruktur dapat menjadi dasar untuk menentukan solusi teknologi yang tepat. Mulai dari server, storage, perangkat jaringan, UPS, hingga sistem keamanan, pemilihannya perlu disesuaikan dengan kondisi dan kebutuhan operasional perusahaan.
Multipro.id mendukung kebutuhan tersebut dengan keunggulan:
- Produk original & bergaransi resmi.
- Harga termasuk PPN + e-Faktur.
- Konsultasi sebelum pembelian melalui tim Multipro.id.
- Dukungan untuk kebutuhan kantor & perusahaan.
Dengan perencanaan yang tepat, perusahaan dapat menentukan prioritas pengadaan dan pengembangan infrastruktur tanpa melakukan investasi yang tidak diperlukan.
Pertanyaan yang Sering Diajukan tentang Audit IT Infrastruktur
Apa itu audit IT infrastruktur?
Audit IT infrastruktur adalah pemeriksaan terhadap komponen teknologi perusahaan, termasuk perangkat keras, jaringan, penyimpanan, keamanan, hak akses, dan lisensi perangkat lunak. Tujuannya untuk menilai apakah seluruh sistem aman, efisien, dan sesuai dengan kebutuhan bisnis.
Kapan waktu terbaik melakukan audit IT infrastruktur?
Audit menyeluruh idealnya dilakukan setahun sekali. Akhir tahun menjadi waktu yang tepat karena hasil pemeriksaan dapat digunakan untuk menyusun anggaran dan rencana IT tahun berikutnya. Pemeriksaan ringan juga dapat dilakukan setiap triwulan.
Apa saja yang diperiksa dalam audit IT?
Komponen yang diperiksa meliputi inventaris aset, server, jaringan, storage dan backup, keamanan siber, hak akses pengguna, lisensi perangkat lunak, monitoring, serta dokumentasi.
Berapa lama audit IT infrastruktur berlangsung?
Durasi audit bergantung pada ukuran perusahaan dan kompleksitas sistem. Audit dasar pada bisnis kecil dapat diselesaikan dalam beberapa hari, sedangkan perusahaan dengan banyak lokasi dan sistem mungkin membutuhkan waktu beberapa minggu.
Apakah perusahaan kecil perlu melakukan audit IT?
Ya. Perusahaan kecil tetap perlu melakukan audit karena gangguan pada satu sistem dapat memberikan dampak besar ketika pilihan cadangan dan personel terbatas. Pemeriksaan dapat dimulai dari backup, keamanan, dan pengelolaan hak akses tanpa membutuhkan anggaran besar.
Apa perbedaan audit IT dan maintenance rutin?
Maintenance rutin bertujuan menjaga sistem tetap berjalan melalui kegiatan seperti pembaruan perangkat lunak dan pemeliharaan perangkat. Sementara itu, audit merupakan penilaian menyeluruh untuk menemukan risiko, celah, dan pemborosan yang mungkin tidak terlihat dalam aktivitas pemeliharaan harian.
Storage seperti apa yang cocok untuk data perusahaan yang terus bertambah?
Unified storage array dapat menjadi salah satu pilihan karena mendukung penyimpanan file dan block dalam satu sistem. Solusi kelas ini dapat menyediakan kontroler ganda untuk menjaga ketersediaan dan kemampuan ekspansi kapasitas.
Namun, pemilihan storage harus disesuaikan dengan kebutuhan perusahaan. Storage juga bukan pengganti backup, sehingga salinan data tetap perlu disimpan di lokasi terpisah dan diuji pemulihannya secara berkala.
Kesimpulan
Audit IT infrastruktur akhir tahun bukan sekadar formalitas sebelum memasuki tahun baru. Pemeriksaan ini membantu perusahaan menemukan masalah yang mungkin selama ini terlewat, mulai dari server yang hampir penuh, backup yang belum teruji, akun pengguna yang masih aktif, hingga lisensi yang tidak lagi dibutuhkan.
Dengan menggunakan checklist yang terstruktur, perusahaan dapat menentukan prioritas perbaikan berdasarkan tingkat risiko dan dampaknya terhadap operasional.
Hasil audit juga dapat dimanfaatkan untuk menyusun anggaran serta roadmap IT tahun berikutnya agar investasi teknologi lebih terarah.
Jangan menunggu sampai sistem mengalami gangguan untuk mulai memeriksanya. Lakukan audit sebelum tahun berganti agar infrastruktur IT lebih siap mendukung operasional dan pertumbuhan bisnis.
Diskusi Artikel
Punya pertanyaan atau pendapat tentang artikel ini? Silakan tinggalkan komentar.